La versione Veeam Data Platform 13.1 è disponibile ormai da qualche settimana.
Come descritto in un precedente post, le nuove funzionalità sono moltissime.
In questo articolo andiamo ad approfondirne una: l’application backup repository (ABR).
VEEAM ABR
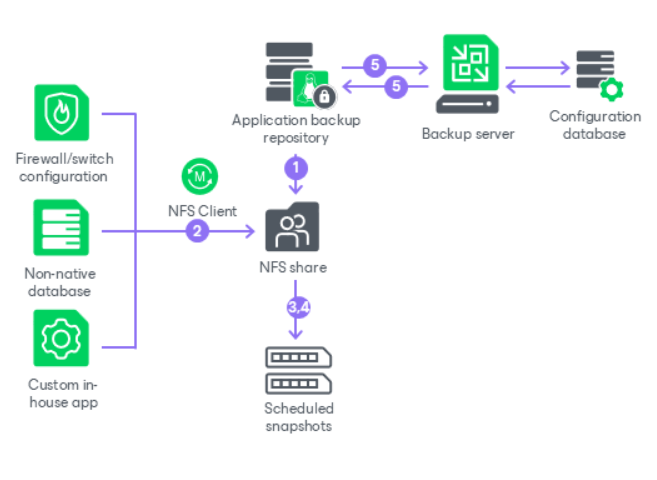
L’Application Backup Repository consente di avere una destinazione di backup di tipo NFS, con i vantaggi di una appliance gestita, sicura e dei backup immutabili controllati in maniera centralizzata dalla propria installazione di Veeam Backup & Replication.
Questa funzionalità diventa utile come soluzione universale per tutte quelle applicazioni o dispositivi, come ad esempio database o netwrok device, che possono salvare i propri backup nativi su repository di tipo NFS.
Pensiamo a tutti quegli applicativi legacy, custom, o non direttamente supportati da Veeam, per i quali è possibile configurare solo un dump verso uno share NFS esterno: con l’implementazione dell’ABR, Veeam può finalmente svolgere il ruolo di repository centralizzato, senza essere realmente a conoscenza del tipo di dato che viene scritto.
Le caratteristiche e i vantaggi importanti dell’ABR sono:
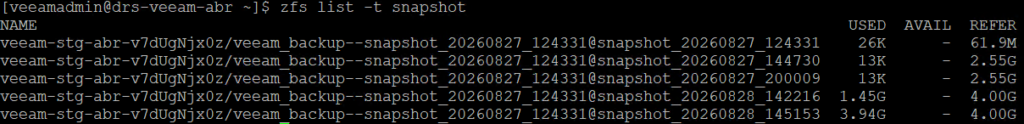
storage snapshot immutabili (basate su ZFS)
controllo degli accessi (Kerberos o ip/host)
gestione centralizzata delle snapshot (schedulazione e ripristini) dalla VBR console
supporto di instant restore/instant export per RTO minimi
possibilità di effettuare copie secondarie su altri repository Veeam
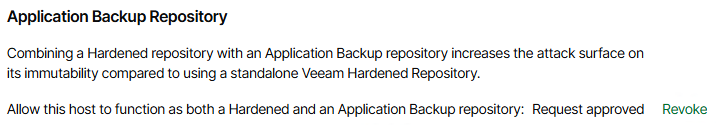
Nota: poiché l’attivazione dei servizi NFS aumenta la superficie di attacco dell’host, l’abilitazione del ABR richiede l’approvazione del Security Officer (se configurato nel proprio ambiente Veeam).
VEEAM ABR – TECHNICAL DIVE
L’ABR è basato su due tecnologie principali: il Veeam Hardened Repository, evoluzione dell’ormai già ampiamente conosciuto Linux Hardened Repository, e l’utilizzo di storage pool basati su ZFS, file system caratterizzato da avanzate caratteristiche di volume management e data integrity.
Il deploy del VHR avviene tramite l’utilizzo della Veeam Infrastructure Appliance (VIA), una distribuzione Rocky Linux rilasciata da Veeam contenente solo i servizi e i componenti necessari per installare i vari pacchetti in base al ruolo che vogliamo assegnare, e con standard di sicurezza elevati come DISA STIG e FIPS.
L’introduzione di uno storage aggiuntivo di tipo ZFS, come alternativa al file system XFS tipico del VHR, consente alle applicazioni di utilizzare uno share NFS a partire da uno o più pool di volumi virtuali.
Al tempo stesso, questo tipo di file system consente di sfruttare le ZFS snapshot, copie read-only del volume iniziale che garantiscono la protezione del dato da potenziali modifiche o cancellazioni.
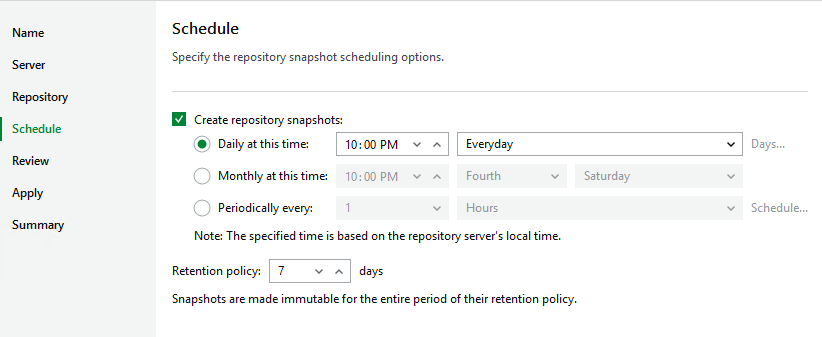
Le snapshot vengono pilotate direttamente dal Veeam Backup & Replication server, all’interno del quale è possibile configurare la schedulazione e la retention delle snapshot stesse.
Nota: per garantire la coerenza dei punti di ripristino, la frequenza delle snapshot dovrebbe essere identica alla schedulazione del backup nativo dell’applicazione che utilizza l’ABR
Tra le modalità di ripristino, troviamo:
Revert Snapshot: esegue un rollback completo sostituendo l’intero contenuto della condivisione NFS con lo stato dello snapshot selezionato
Export Snapshot: monta uno snapshot come percorso temporaneo di sola lettura, consentendo di sfogliare i file ed effettuare ripristini granulari
VEEAM ABR – CONFIGURATION
Per creare un ABR gli step principali sono:
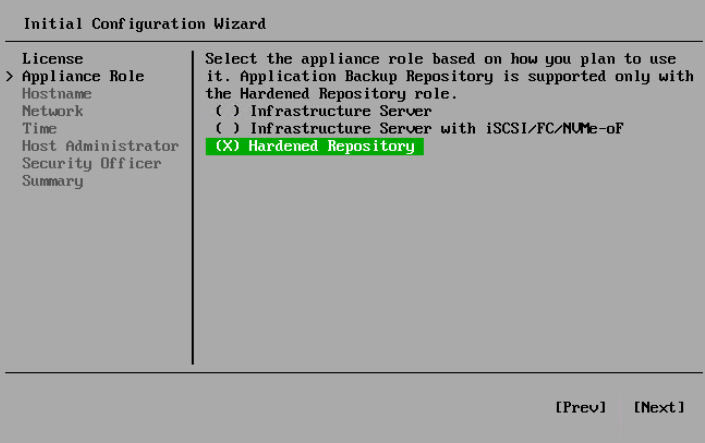
1. Effettuare il deploy di un Veeam Hardened Repository tramite la ISO della VIA
2. Abilitare le funzionalità di ABR dalla Veeam Host Management Console del VHR
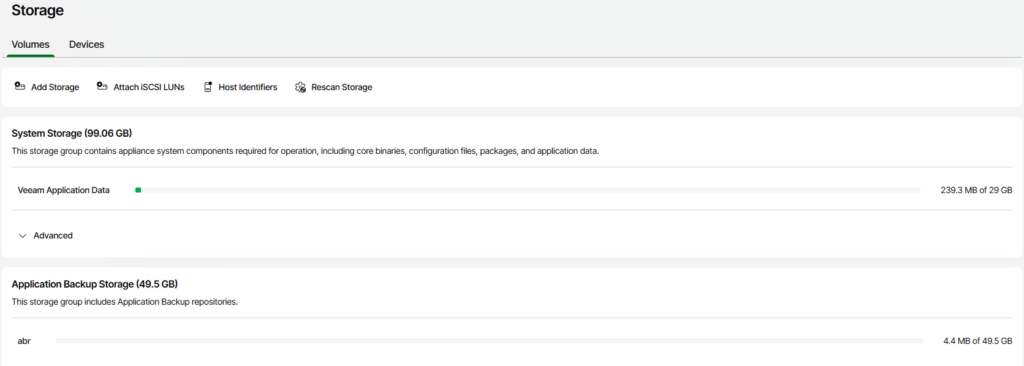
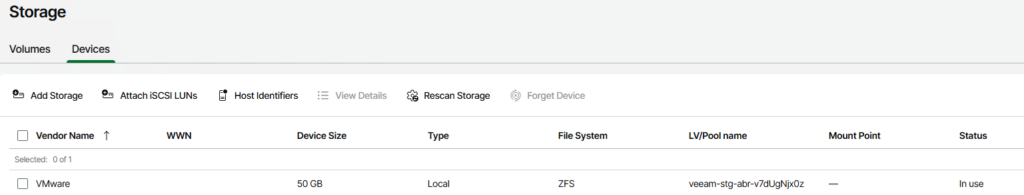
3. Configurare lo storage del ABR (device, pool, volume)
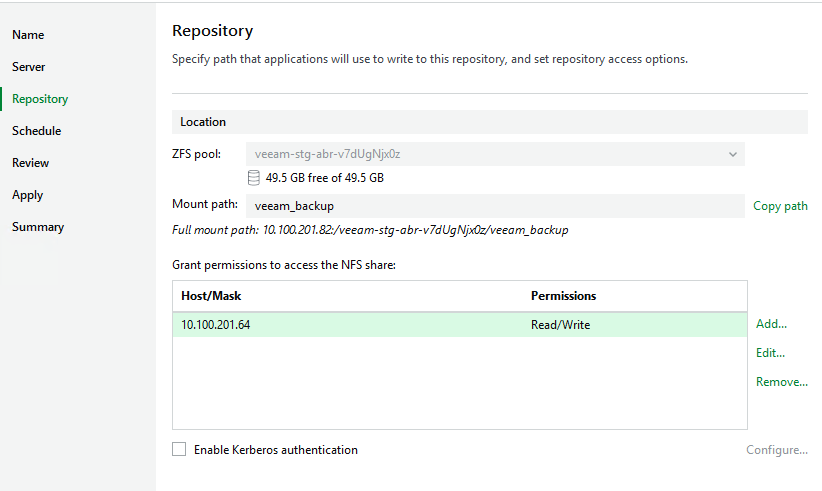
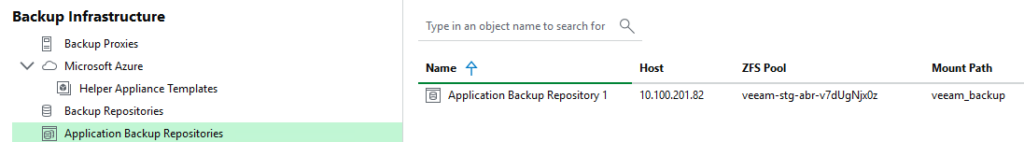
4. Aggiungere l’ABR tramite VBR console e configurare i vari settaggi specifici (mount path, snapshot schedule)
CONCLUSIONE
Perchè aggiornare la propria installazione di Veeam Data Platform alla versione 13.1?
Come abbiamo visto, le nuove feature sono veramente tante, ed alcune di queste, come ad esempio il Veeam ABR, vanno a colmare dei gap importanti, e possono rivelarsi molto utili per lo sviluppo e l’ottimizzazione delle proprie policy di data protection.
Il consiglio è quindi di approfondire l’argomento consultando la documentazione ufficiale Veeam e, ovviamente, programmare l’upgrade! 💚
A meno di un anno dall’uscita della tanto attesa versione 13 di Veeam Backup & Replication , è stata ufficialmente rilasciata la versione 13.1, oggi già alla build 13.1.1.18.
Le nuove funzionalità introdotte sono oltre 70, e spaziano tra il supporto di nuovi workload, il potenziamento della sicurezza e dell’hardening, e miglioramenti generali del software.
Andiamo ad elencare nel dettaglio alcune delle novità più interessanti.
Identity Protection (Active Directory ed Entra ID)
Automated Active Directory Forest Recovery: il processo di ripristino di una intera AD Forest è ora automatizzato, trasformando gli oltre 40 step manuali Microsoft in una procedura guidata e semplificata, riducendo i rischi e gli errori in scenari di emergenza; questa funzionalità, disponibile con le licenze Essentials, Advanced e Premium, supporta topologie a single-domain, multi-domain e multi-tree
Microsoft Entra ID: supporta ora l’identificazione e il ripristino delle relazioni tra gli oggetti, anche in caso di creazione di nuovo ID rispetto a quello originale; inoltre, la protezione è estesa agli Organization Contacts, ai Devices e alle chiavi BitLocker
Hypervisor Protection
introdotto il supporto nativo per Citrix XenServer, XCP-ng e Sangfor aSV
sviluppo delle Universal Hypervisor API, interfaccia certificata dai vendor per l’integrazione di ulteriori piattaforme, come Platform9 e VergeOS
nuove funzionalità per gli hypervisor già supportati, come la completa integrazione delle operazioni su Nutanix AHV nella Web UI di Veeam, l’introduzione dei replication job per le VM presenti su Proxmox, application-aware processing per i backup di HPE Morpheus VM Essentials, supporto di SCVMM in HA con Windows Server Failover Cluster
Cloud Workload Protection
AWS: integrazione di Veaam Data Cloud Vault nella VBR console; aggiunto il supporto per repository di tipo S3-IA
Azure: integrazione di Veaam Data Cloud Vault nella VBR console; supporto autenticazione Entra ID per backup di Azure SQL database; malware detection per Azure VM backup; instant recovery esteso a 250 VM per singola sessione, con batch di 80 VMs in parallelo
GCP: supporto dell’immutabilità di Google storage come repository per i backup di Google Cloud
Agent Protection
Agent management: backup diretto su VDC Vault e Microsoft Azure Blob Storage; supporto autenticazione certificate-based per AD Protection Groups
Veeam Agent For Windows: supporto per Bare Metal Recovery remoto da Web UI; disponibilità di download dal Microsoft Store; introduzione di agent UI branding e customization
Veeam Agent for Linux: introduzione deploy centralizzato dell’agent di tipo nosnap; supporto per Linux Kernel 7.0 e distribuzione più recenti, come Ubuntu 26.04 LTS, RHEL 10.2 e Rocky Linux 10.2
Veeam Agent for Unix: supporto per deploy in modalità managed; introduzione della malware detection anche per i backup di AIX e Solaris
Universal CDP: supporto di OS Linux per la replica di tipo Continuous Data Protection (near-zero RPO)
Unstructured Data Protection
Malware Detection & Threat Hunter supportati anche per file share e object storage backup
Introduzione della GFS retention per i backup di tipo unstructured
Archive storage come target diretto o come copia secondaria; supporto per l’archival tiering automatizzato
Enterprise Application and Database Protection
Application Backup Repository (ABR): consente di trasformare il Veeam Hardened Repository in una destinazione NFS gestita e immutabile; questa risorsa può essere utilizzata per qualsiasi applicazione (es: Oracle RMAN) o servizio esterni (inclusi network device e dispositivi IoT) in grado di esportare o salvare i propri backup direttamente; supporta anche funzionalità come instant restore, instant export, backup copy e tape offload
Veeam Snap Scale backup: consente la protezione di database con dimensioni superiori ai 100 TB, grazie all’utilizzo delle storage snapshot tramite le Veeam Universal Storage API e alla parallelizzazione dei task di backup grazie Veeam Linux Proxy multipli e SOBR dimensionati per garantire le performance richieste
Introduzione della long-term retention (GFS) e del backup su tape per i backup gestiti tramite plugin di Oracle RMAN, SAP HANA e Microsoft SQL Server
Supporto per sistemi Epic EHR e IRIS database, sfuttando le funzionalità di Veeam Snap Scale backup
Protezione di PostgreSQL Windows-based e su installazioni Linux-based in HA con cluster gestiti da Patroni
Hardening e Sicurezza dell’Infrastruttura di Backup
MFA sulle operazioni sensibili: l’autenticazione a più fattori viene estesa per coprire ulteriori operazioni di configurazione sensibili, come ad esempio i change a livello User & Roles
Hybrid FIPS + Post-Quantum Cryptography: introduce il supporto per modelli che utilizzano algoritmi PQC in aggiunta agli standard FIPS già presenti
Introduzione di auditing avanzato per tenere traccia delle modifiche alla password di encryption
Trasporto Single-Port: eliminazione di range di porte ampi e dinamici per la comunicazione dei componenti di backup, facilitando la configurazione e la sicurezza delle regole del firewall
Potenziamento delle configurazioni RBAC, con livelli di granularità anche sul singolo job di backup
Malware Detection e AI
Malware Detection potenziata, con ulteriori funzionalità avanzate di entropy-events investigation ed exclusions a livello di workload
Veeam Intelligence: abilitazione all’esecuzione di task operativi, con un workflow basato sull’approvazione di un Veeam Administrator
VSA e VIA
La Veeam Software Appliance e la Veeam Infrastructure Appliance sono state ancora migliorate, con l’introduzione di:
drive expansion, per l’estensione della capacità storage anche post installazione
FC e iSCSI support, abilitando l’utilizzo di multipath in ambienti SAN enterprise
update mirror tramite Veeam Enterprise Manager, rimuovendo la necessità di un server custom per gli aggiornamenti dell’infrastuttura in ambienti con connettività internet limitata
metriche di sistema esportabili compatibili con Prometheus e altre piattaforme di monitoraggio
configurazione delle password policy direttamente dalla Veeam Host Management Console
VSA image disponibile anche per ambienti Hyper-V
supporto per HA cluster cross-subnet per l’alta affidabilità della VSA
single-disk deployment option per le installazioni di VIA che non necessitano di dischi multipli (es: Veeam Proxy)
Backup Repositories
governance-mode immutability per Linux Hardened Repository, consente di ridurre o disabilitare il periodo di immutabilità previa autorizzazione integrata con la four-eyes
supporto per object storage repository in read-only mode, per connettere ad un secondo backup server con scopo di test o DR senza compromettere i backup primari
archive tier copy policy per SOBR configurati in Direct Archival (Performance Tier → Archival Tier)
Storage Integrations
supporto per sistemi di gestione storage multipli centralizzati via Universal Storage API
immutabilità per storage che utilizzano soluzioni WORM con protocolli NFS/SMB (es: Netapp SnapLock)
CONCLUSIONE
Per consultare la lista completa delle novità ed approfondire l’argomento fate riferimento alla documentazione ufficiale Veeam:
Nel precedente articolo abbiamo iniziato ad esplorare le potenzialità della Veeam Intelligence.
Oggi andiamo ad approfondire la sua naturale evoluzione: il Veeam MCP Server.
MCP – IL NUOVO STANDARD AI
MCP (model context protocol) è uno standard open-source sviluppato a fine 2024 da Anthropic per connettere le applicazioni AI (agent/LLM) a sistemi e dati esterni secondo una architettura client-server.
I componenti principali dell’architettura MCP sono:
MCP Host: applicazione AI che coordina e gestisce uno o più MCP client
MCP Client: componente che mantiene una connessione con un MCP server e recupera il contesto dal MCP server affinché MCP host possa utilizzarlo
MCP Server: programma che fornisce il contesto agli MCP client
Il protocollo MCP è costituito da due layer:
Data layer: definisce il protocollo basato su JSON-RPC per la comunicazione client-server, compresa la gestione del ciclo di vita della connessione, le funzionalità server come i tool, le risorse e i prompt, e infine le funzionalità client e le utility come i messaggi e le notifiche
Transport layer: definisce i meccanismi e i canali di comunicazione che consentono lo scambio di dati client-server; i tipi di trasporto supportati sono stdio e streamable http
Gli MCP server possono essere locali, e servire un MCP client tramite il protocollo STDIO, o remoti, servendo più MCP client tramite il protocollo HTTP Streamable.
VEEAM MCP SERVER
Il rilascio del Veeam MCP Server consente di poter utilizzare la Veeam Intelligence attraverso il protocollo MCP, in modo da abilitare l’interazione dei client AI (MCP compatibili) con i dati e gli strumenti delle installazioni Veeam.
Vantaggi principali:
informazioni in tempo reale e trasversali a tutti i sistemi per operatori e AI agent
interfaccia centralizzata di conversazione in linguaggio naturale per le operazioni supportate
accesso sicuro e in read-only sui dati della propria infrastruttura Veeam
gestione completa dell’implementazione, esposizione dei dati e integrazione con i client AI
Al momento i prodotti Veeam supportati all’interazione tramite MCP Server sono:
Veeam Backup & Replication
Veeam ONE
Veeam Service Provider Console
Grazie all’interazione con il Veeam MCP server, l’assistente AI riesce a combinare i dati reali del proprio ambiente di backup con la knowledge base Veeam per generare una risposta specifica e affidabile.
Ad esempio, è possibile richiedere analisi sullo stato dei backup, dei repository, sull’health generale dell’infrastruttura, eventi relativi alla malware detection e tanto altro.
Per i dettagli delle funzionalità utilizzabili consultare il link ufficiale.
INSTALLAZIONE E LAB
Per questo lab è stato utilizzato:
Client Windows 11
Docker Desktop con WSL2
Visual Studio Code con estensione Github Copilot
Prerequisiti: Docker o Node.js v24, Licenza Veeam (no community edition)
Il setup del Veeam MCP Server consiste nei seguenti passaggi principali:
1 clone repository
2 build docker image
3 get MCP client config file info (product type, URL, Veeam Administrator credentials)
4 connect Github Copilot account to VS Code
5 setup MCP Client into VS Code
6 add MCP server
7 start MCP server
8 use Veeam Intelligence through the MCP Server in Github Copilot chat
VEEAM MCP SERVER – HTTP STREAMABLE
Per consentire l’accesso remoto tramite protocollo HTTP streamable ad agent cloud-based o a più persone all’interno della propria organizzazione, è possibile utilizzare la funzionalità Veeam Intelligence MCP Streamable Wrapper.
In questo caso, il repository “veeam-mcp-server” deve essere importato all’interno della directory dove è stato scaricato il repository “veeam-intelligence-mcp-streamable” .
Prerequisiti: npm e docker compose
Il setup del Veeam MCP Server HTTP Streamable è simile al precedente, ma con alcune differenze:
1 clone repository
2 install dependencies (npm)
3 get MCP client config file info (product type, URL, Veeam Administrator credentials)
4 edit config.json file
5 start wrapper
6 connect Github Copilot account to VS Code
7 setup remote MCP Client into VS Code
8 add MCP server
9 start MCP server
10 use Veeam Intelligence through the MCP Server in remote Github Copilot chat
Per i dettagli di questa funzionalità aggiuntiva fare riferimento alla pagina Github del progetto.
CONCLUSIONE
L’utilizzo della Veeam Intelligence, combinato con le funzionalità del Veeam MCP server, consente di sfruttare a pieno le potenzialità dell’AI, con la possibilità di integrare agenti che allargano il workflow anche ad altri flussi aziendali, come ad esempio l’apertura di un incident verso il proprio portale di ticketing in caso di allarmi nei backup.
Insomma, la strada dell’evoluzione verso l’AI è tracciata, prepariamoci a tante altre novità! 💚
Il tema dell’AI è ormai entrato prepotente nelle nostre vite, e si appresta definitivamente a rivoluzionare, speriamo in modo positivo, anche il mondo dell’IT.
Veeam Software, portavoce principale del mondo data protection, ha iniziato da tempo a sviluppare quella che è stata poi rinominata Veeam Intelligence.
VEEAM INTELLIGENCE
Si tratta essenzialmente di un Gen AI-Chatbot, basato su istanza privata GPT-4 di OpenAI e addestrato sulle infomazioni presenti documentazione tecnica Veeam, KB e Forum ufficiali.
Grazie a questo agent, integrato in Veeam Data Platform, è possibile interagire in linguaggio naturale, andando a velocizzare quelle operazioni manuali come la verifica dei risultati di backup, l’analisi degli allarmi e la consultazione di report complessi.
Veeam Intelligente è disponibile scegliendo tra due modalità di configurazione:
Basic mode: offre la possibilità di effettuare domande generiche sulle funzionalità dei vari software Veeam o su problematiche comuni
Advanced mode: basato anche sui dati dell’ambiente dell’utente, consente di effettuare operazioni specifiche per quel determinato contesto, come l’analisi dell’infrastruttura di backup, la customizzazione dei report o l’utilizzo mirato delle tecniche di threat scan e ransomware detection
In aggiunta, è possibile interagire con l’assistente AI anche all’interno dell’Helpcenter, punto di accesso principale a tutta la documentazione ufficiale.
La KB4539 descrive in maniera dettagliata tutte le novità introdotte nel tempo in questa funzionalità.
Veeam mette a disposizione, inoltre, anche una prompt library, ancora povera di contenuti ma comunque utile da consultare per chi si approccia per la prima volta all’utilizzo della Veeam Intelligence.
L’applicazione dell’AI in Veeam non si limita solamente a questo assistente Gen-AI, ma viene sfruttata, grazie a tecniche avanzate di Machine Learning, anche per il monitoraggio e l’analisi costante della nostra infrastruttura di data protection, andando a rilevare anomalie e identificare attività sospette prima, durante e dopo un backup.
💡 Tip: non dimenticate di configurare il “Morning Coffee Report“, report giornaliero generato dall’AI, contenente il riepilogo delle sessioni di backup, con un focus sulle problematiche più impattanti riscontrate, e indicazioni utili per la loro risoluzione!
CONCLUSIONE
In questo mondo dove la tecnologia si evolve a velocità esponenziale, l’utilizzo dell’AI in ambito data protection può portare sicuramente enormi vantaggi in accuratezza, confidenza delle operazioni e ovviamente in termini di tempo risparmiato, con conseguente ottimizzazione della “human intelligence” su attività a più alto valore.
PS: nel prossimo articolo andremo ad esplorare l’ultima evoluzione della Veeam Intelligence: l’integrazione con l’MCP Protocol, open standard sviluppato da Anthropic per connettere le applicazioni AI a dati e strumenti esterni.
Dopo il recente articolo sull’utilizzo dei Custom Settings nella Veeam Software Appliance, andiamo ora ad analizzare un’altra tematica che si porta dietro alcune importanti differenze rispetto alla versione Windows: la gestione delle password per le utenze locali del Veeam Backup & Replication Server.
VSA – USERS AND ROLES
Siamo sempre stati abituati, con il classico VBR installato su OS Windows, a creare nuovi utenti locali dall’interfaccia “Local User and Groups”, accessibile direttamente tramite snap-in lusrmgr.msc o integrata all’interno del tool “Computer Management” (compmgmt.msc).
Anche per un eventuale reset di una password utente, la modifica avviene sempre tramite il suddetto pannello. L’importante, ovviamente, è avere sempre a disposizione un accesso amministrativo al OS.
Con l’introduzione della VSA basata su Linux, le cose sono ovviamente cambiate.
La gestione delle utenze viene effettuata, in questo caso, tramite la Veeam Host Management Console, ed è consentita solo ad utenti con il ruolo di Host Administrator.
Inoltre, nel caso durante il wizard iniziale venga attivato anche l’utente con ruolo Security Officier, sarà possibile effettuare una serie di operazioni specifiche che vedremo nel dettaglio tra poco.
Nota: se in fase di installazione lo step del Security Officer viene saltato, per poter abilitare in un secondo momento l’utente di default “veeamso” sarà necessario reinstallare da zero la VSA.
VSA – PASSWORD RECOVERY
Normalmente, il reset della password di un utente standard viene effettuato da un Host Administrator.
A sua volta, per modificare la password di un Host Administrator che non riesce più ad accedere alla Veeam Host Management Console è necessario un altro Host Administrator. Al successivo accesso, l’utente dovrà riconfigurare la propria MFA.
Cosa succede, invece, se l’utente Host Administrator che deve recuperare la propria password è l’unico nel sistema con questo ruolo?
Esistono due procedure: una da utilizzare nel caso nel sistema sia presente un utente con ruolo di Security Officer, e una nel caso questo ruolo non sia stato assegnato.
Nel primo caso, l’utente Host Administrator inizia la procedura di recupero password tramite il link “Forgot password” corrispondente. Tale procedura deve essere approvata dal Security Officer, abilitando poi la ricezione della mail di reset delle credenziali da parte del Host Administrator e il completamento del wizard di creazione di nuove credenziali.
Nel secondo caso, invece, essendo l’account Host Administrator l’unico disponibile nel sistema, non sarà possibile effettuare il suddetto recupero password, ma occorrerà effettuare una procedura “di emergenza”.
Come indicato nella KB4761, è necessario utilizzare la “LiveOS ISO” messa a disposizione da Veeam, e seguire gli step indicati:
montare la ISO nella VM VSA
riavviare la VM e fare boot dalla ISO
iniziare il wizard del Veeam Live Environment
effettuare il login con le credenziali di default “root/veeam”
inserire una nuova password di root per l’ambiente Live
Una volta effettuato l’accesso, possiamo iniziare la procedura di recovery della password.
Il primo passaggio necessario consiste nel montare il filesystem della VSA: veeam_mount_system
Il secondo step è quello di accedere con permessi di root al filesystem della VSA: veeam_chroot_system
Una volta dentro, in base alle necessità, è possibile:
sbloccare un account: faillock –user <username> –reset
resettare una password: passwd <username>
Completata l’operazione di recovery dell’account, uscire dal LiveOS e riavviare la VSA.
Nota: per resettare l’MFA tramite questa procedura è necessario contattare il supporto ufficiale Veeam. Se l’MFA da resettare è quello di un account Security Officier, l’unico metodo possibile è tramite l’utilizzo del recovery token.
Tip: per rivedere/modificare le configurazioni relative alle policy di lock degli account accedere al file /etc/security/faillock.conf ; per i requisiti delle password, invece, i file corrispondenti sono /etc/security/pwhistory.conf e /etc/security/pwquality.conf
CONCLUSIONE
Abbiamo visto come le procedure di recupero di account amministrativo della VSA siano differenti rispetto al classico VBR server basato su Windows, ma seguendo i passaggi corretti è comunque possibile tirarsi fuori dai guai.
Tip: il consiglio è di avere sempre configurato almeno un secondo utente con ruolo di Host Administrator, possibilmente senza MFA, da utilizzare come “break glass account” esclusivamente in caso di emergenza .
La recente versione Veeam Backup & Replication 13 ha sicuramente portato una ventata di aria fresca nel mondo Veeam.
Con l’introduzione della VSA (Veeam Software Appliance) basata su Linux, abbiamo ora a disposizione un nuovo concetto di backup server, con tante funzionalità aggiuntive e soprattutto un occhio in più alla sicurezza.
Ma come tutte le novità, occorre fare attenzione ai prerequisiti, valutando bene anche le eventuali integrazioni con quello che avevamo configurato nella nostra vecchia e cara versione Windows.
Un esempio su tutti: i Custom Settings.
VSA – CUSTOM SETTINGS
Nella versione standard, ogni volta che è necessario applicare un settaggio particolare, non configurabile tramite console, va aggiunta una chiave di registry.
In Windows, ad esempio, il percorso di registro che consente di inserire valori custom per il backup server è HKLM\SOFTWARE\Veeam\Veeam Backup and Replication\ .
Tra le configurazioni più diffuse troviamo, ad esempio:
abilitare il supporto per DDBOOST – Governance Mode
Key Location: HKLM\SOFTWARE\Veeam\Veeam Backup and Replication\ Value Name: DDBoostSkipComplianceModeCheck Value Type: DWORD (32-Bit) Value Value Data: 1
forzare l’utilizzo prioritario delle connessioni networkless (VIX) per il guest processing a svantaggio del protocollo RPC
Key Location: HKLM\SOFTWARE\Veeam\Veeam Backup and Replication\ Value Name: InverseVssProtocolOrder Value Type: DWORD (32-Bit) Value Value Data: 1
Nella VSA basata su Linux ovviamente non troviamo un registro di questo tipo.
Questi custom settings vengono salvati nei configuration files.
Ad esempio, la corrispondenza per la parte backup server è la seguente:
Registry Key
VSA Config File
HKLM\SOFTWARE\Veeam\Veeam Backup and Replication
/etc/veeam/veeam_backup_and_replication.conf
Se il parametro non deve essere inserito in una sottochiave, la sezione corrispondente sarà [root].
I configuration files sono accessibili tramite la nuova Veeam Host Management Console, interfaccia web per l’accesso alla parte di gestione amministrativa dell’appliance.
Si consiglia di effettuare il download del file desiderato, modificarlo e fare l’upload dalla stessa console.
NB: se il ruolo di Security Officier è attivo, l’upload di un file di configurazione richiede l’approvazione da parte di una utenza con questo tipo di ruolo.
Tutte le modifiche effettuate ai file di configurazione sono salvate in un file di log corrispondente.
Ad esempio, per la parte di backup server è riportato in /var/log/VeeamBackup/RegistryOptions/veeam_backup_and_replication.conf.log .
CONCLUSIONE
Abbiamo visto come le nuove funzionalità della v13 sono certamente interessanti, ma necessitano di qualche approfondimento e un pò di esperienza pratica per essere gestite al meglio.
PS: le informazioni sui custom settings della VSA sono riportate in maniera dettagliata nella KB4779.
Un tema a mio avviso ancora troppo sottovalutato è quello della recovery verification: va bene avere il backup dei nostri dati, ma siamo sicuri che quel backup sia valido e funzionante quando dovremo utilizzarlo?
Se non viene effettuato nessun test, potremmo andare incontro a potenziali problemi latenti di corruzione del dato di backup e all’impossibilità di utilizzarlo in caso di necessità.
Molte aziende, per motivi di compliance sono tenute ad effettuare dei test di restore periodicamente.
Tante altre, però, non hanno sempre la stessa attenzione.
Mentre prima dell’avvento dei ransomware la regola era “avere un backup, possibilmente in uno storage diverso da quello di produzione”, al giorno d’oggi una solida strategia di data protection non può prescindere dalle best practices indicate nella Golden Rule 3-2-1-1-0:
Come possiamo vedere, la recoverability del backup è d’obbligo, ed è nostro dovere implementarla!
In questo post scopriremo che configurare i test di verifica utilizzando Veeam Backup & Replication è semplice e veloce, quindi perchè non farlo?
SURE BACKUP
La funzionalità Veeam SureBackup consente di impostare un task, schedulato o manuale, per la verifica della effettiva restorabilità dei nostri dati di backup.
Il job di SureBackup può essere impostato in due diverse modalità:
Full recoverability testing: consente di ripristinare dal backup le VM e di riaccenderle in un ambiente isolato, in modo da poter testare la piena funzionalità delle applicazioni
Backup verification and content scan only: consente di effettuare una integrity check dei file di backup, oltre ad una analisi del contenuto per verificare la presenza di malware o di dati sensibili
Full recoverability testing
Questa modalità si basa essenzialmente su due funzionalità di Veeam: l’instant recovery e il virtual lab.
Grazie alla prima funzionalità, le VM possono essere riaccese nel nostro hypervisor mantenendo i virtual disk e i file di configurazione direttamente nel repository di backup, senza la necessità di doverli preventivamente copiare sullo storage di produzione.
La seconda funzionalità, invece, è quella che si occupa di creare on demand un ambiente virtuale isolato, automatizzando la configurazione nel nostro hypervisor di virtual switch e virtual network dedicati ai test di restore. Ci occuperemo della corretta configurazione del virtual lab in un post successivo.
Un concetto fondamentale in questa modalità è quello degli application group, ovvero un oggetto contenente una o più VM con dipendenze tra loro, in modo da poter testare il ripristino di uno stack applicativo completo (es: database server/application server, domain controller primario/domain contoller secondario, ecc..).
Il nostro Sure Backup job sarà quindi composto da:
1 application group
1 virtual lab.
Un’altra funzionalità importante è sicuramente la customizzazione dei test di verifica: Veeam, infatti, consente di selezionare all’interno dello Sure Backup job diversi tipi di controlli automatici sulle VM, da quelli standard come l’hearthbeat, il ping e su applicazioni/porte predefinite (DNS, Domain Controller, SQL Server, ecc..), fino alla possibilità di lanciare script custom per verificare applicazioni specifiche.
Prerequisiti: Licenza VUL valida, o a socket almeno Enterprise (con la licenza di tipo Standard saranno possibili solo i test manuali).
Nota: è possibile effettuare una recovery verification anche su repliche di VM, utilizzando i job di SureReplica, che si basa sempre i concetti di virtual lab e application group.
Backup verification and content scan only
Scegliendo questa modalità, il virtual lab e l’application group non sono più necessari, in quanto l’obiettivo è solamente quello di verificare la consistenza del dato e di controllare l’eventuale presenza di malware o di dati sensibili di cui si vuole tenere traccia.
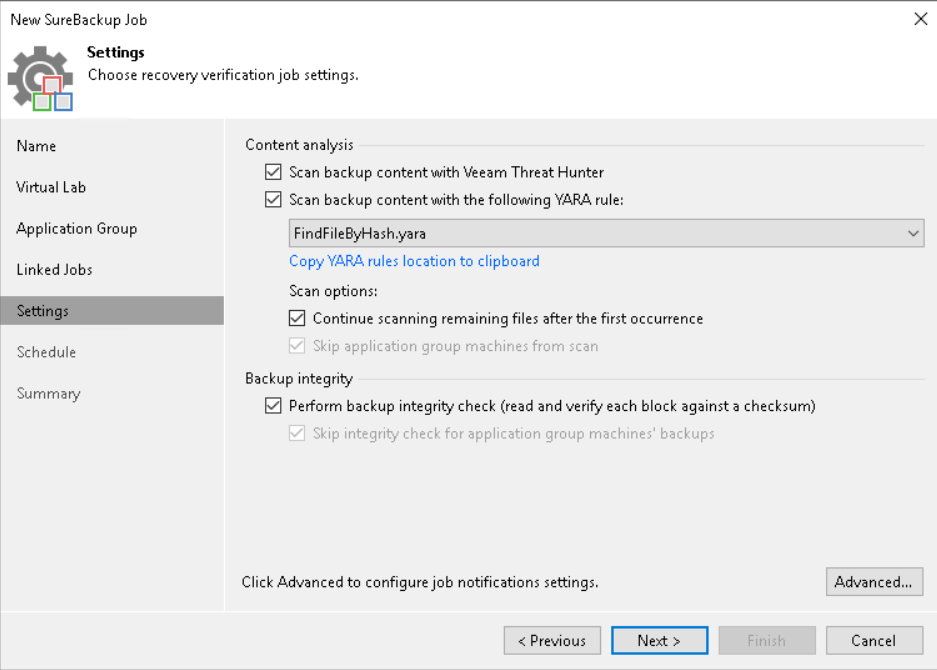
Veeam verifica le VM in maniera sequenziale, andando ad utilizzare il motore nativo Veeam Threat Hunter o l’antivirus presente nel mount server per scongiurare la presenza di malware.
In maniera opzionale, è possibile scegliere di utilizzare anche YARA rule totalmente customizzabili per identificare tracce di possibili attività malevole sulle VM oggetto dei controlli o semplicemente di dati sensibili presenti nel server.
CONCLUSIONE
Come abbiamo appena visto, lo SureBackup job ci consente di testare la corretta recovery dei nostri dati di backup in maniera semplice e automatizzata.
Forza, corriamo a tutti configurare questa fantastica funzionalità! 💚
Lo scorso 3 Settembre 2025 è stata rilasciata la tanto attesa Veeam Backup & Replication versione 13 (build 13.0.0.4967), chiamata anche Veeam Software Apppliance.
Si perchè, come anticipato in un precedente articolo, la novità principale di questa release è la disponibilità di una appliance pronta all’uso!
In questo primo rilascio sarà disponibile solo per nuove installazioni. A fine 2025, invece, verrà rilasciata la versione completa Veeam Data Platform 13.0.1, che includerà la tradizionale versione Windows e consentirà gli upgrade dalle precedenti versioni.
Nota: nei prossimi mesi verrà reso disponibile da Veeam un tool per la migrazione da classico VBR Windows a VSA Linux. È possibile registrarsi sin da ora in questa pagina ufficiale per essere poi supportati non appena il tool sarà reso pubblico.
Le novità introdotte sono veramente tantissime, proviamo a descrivere quelle più interessanti.
Veeam Software Appliance (VSA)
Il cuore di questa nuova versione: il software di backup è stato pacchettizzato con un sistema operativo Linux based, con componenti minimi per il suo corretto funzionamento (JeOS), e pre hardenizzato secondo le regole DISA STIG per limitare la superficie di attacco. Anche i servizi core sono stati rivisti in ottica sicurezza, e ridisegnati per lavorare con account di sistema non amministrativi.
Un deploy veramente semplice e veloce, con una gestione minima post installazione, anche grazie ad una console web-based e agli aggiornamenti automatizzati (OS, software e componenti di terze parti).
È scaricabile in formato ISO oppure come OVA per l’installazione su ambienti virtuali.
True Zero Trust & Lockdown Mode
Per impedire modifiche critiche all’infrastruttura di backup, è possibile designare un utente con ruolo di Security Officier che sarà incaricato di approvare le operazioni più sensibili.
È prevista inoltre la possibilità di attivare la modalità lockdown, per prevenire qualsiasi aggiunta non autorizzata di nuovi componenti all’infrastruttura.
All in One
Per ambienti piccoli, come ad esempio le sedi remote, la nuova VSA consente di avere all’interno dell’appliance, non solo OS e software, ma anche ma anche un repository immutabile (VHR).
Ovviamente, sebbene la best practice consigli di tenere separate le due funzionalità, è un pur sempre un’opzione da poter tenere in considerazione in casi specifici.
Veeam Infrastructure Appliance (VIA)
Basata sullo stesso JeOS della VSA, consente di scalare i componenti core dell’infrastruttura di backup in maniera semplice e veloce. In particolare, troviamo tre possibili profili da poter installare:
una appliance general purpose, può ricoprire qualsiasi ruolo nella nostra infrastruttura di backup
una appliance con componenti iSCSI e NVME da utilizzare in caso di backup direct SAN
una appliance di tipo VHR (Veeam Hardened Repository)
Scaricabile dalla sezione “Extensions and other” dei download nel sito ufficiale Veeam.
Veeam LiveOS
Questa ISO è stata resa disponibile per effettuare boot dalla VSA in caso di problemi di accesso, ad esempio se la console web risulta non raggiungibile.
Funzionalità richiesta da molto tempo dalla Community Veeam, consente di installare due nodi VSA in modalita active/passive, e minimizzare RPO/RTO in caso di fail del VBR primario.
L’HA è garantita grazie ad una replica continua del config DB tra i componenti del cluster, supportando anche reti ad alta latenza.
Unica nota dolente: è richiesta la licenza di tipo Premium.
RBAC
La v13 introduce la possibilità di creare dei ruoli Veeam custom, andando a selezionare in maniera molto granulare quali operazioni sono consentite e su quali workload.
Single Sign On (SSO)
L’integrazione con identity provider esterni ora possibile anche per l’accesso alla console di backup garantisce una gestione centralizzata e più sicura dell’autenticazione.
Linux only
Da questa versione è possibile utilizzare solo componenti Linux nella nostra infrastruttura di backup.
Piccole eccezioni nel caso di workload con file system di tipo ReFS o che utilizzano Windows deduplication.
Nutanix AHV
L’appliance per AHV è ora completamente integrata all’interno di VBR, e non necessità di una gestione separata.
Enterprise Application
Ora anche il backup degli application plugin supporta la scrittura diretta su repository di tipo object storage.
La lista delle novità continua..di seguito seguito i link della documentazione ufficiale per continuare l’approfondimento:
Il tema della sicurezza è ormai all’ordine del giorno per noi addetti ai lavori del mondo IT: le notizie di attacchi hacker, data breach, e richieste di riscatto non sono più una novità, ma rappresentano purtroppo la quotidianità.
💡: per rimanere sempre aggiornati sugli ultimi attacchi ransomware nel mondo ed esplorare tanti altri approfondimenti sul tema suggerisco di dare un’occhiata al sito Ransomware Live
In questo scenario, Veeam Data Platform 12.3 ci aiuta a proteggere i nostri dati e a ridurre gli impatti di un cyberattacco.
Andiamo a scoprire quali sono tutte le funzionalità orientate alla sicurezza integrate nel software.
SECURITY FEATURES
L’ultima versione Veeam 12.3 porta con se numerose funzionalità di sicurezza introdotte e migliorate gradualmente in questi anni dall’azienda americana leader nella Data Protection.
Security and Compliance Analyzer
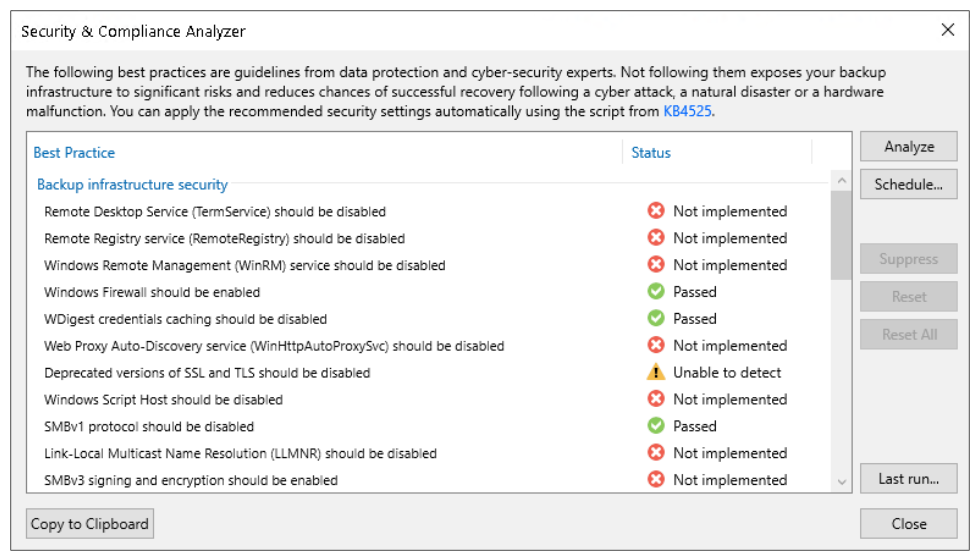
Un tool integrato nella console di VBR analizza alcune configurazioni dei componenti dell’infrastruttura di backup verificando la compliance alle best practice di sicurezza suggerite
Alcuni esempi: disabilitazione di protocolli obsoleti/vulnerabili, presenza di repository hardened/immutabili, regola del 3-2-1, complessità della password di encryption, presenza delle ultime patch disponibili
💡: è possibile schedulare lo scan automatico ed inviarlo via email
Malware detection
Il vero motore della cybersecurity integrata in Veeam 12.3, comprende le seguenti funzionalità:
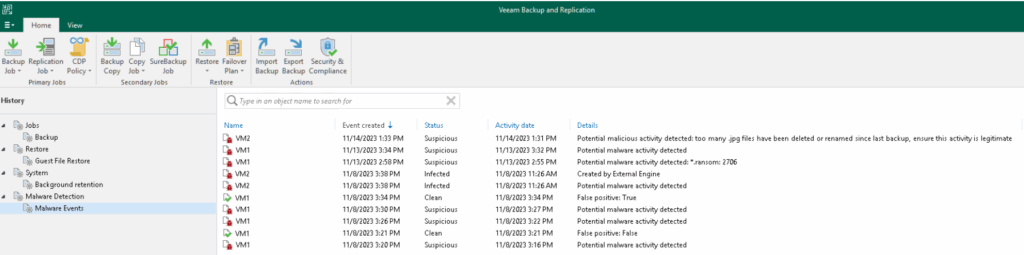
Supportato per backup di VMWare, Hyper-V, Nutanix e Veeam Agent for Windows, consente di effettuare lo scan degli indici di un file system (previa abilitazione dell’opzione “guest file system indexing” sul job di backup) e di segnalare con un evento specifico nella VBR console eventuali file/estensioni sospette.
Questa funzionalità è gestita dal Veeam Data Analyzer Service, che al termine di ogni backup compara il contenuto dell’indexing con il file “SuspiciousFiles.xml“, dov’è contenuta appunto una lista (customizzabile) dei file e delle estensioni sospette.
💡: per backup server che hanno la navigazione verso internet bloccata anche verso gli indirizzi Veeam, è possibile aggiornare manualmente l’elenco dei file sospetti scaricando il file “SuspiciousFiles.xml” seguendo questa KB
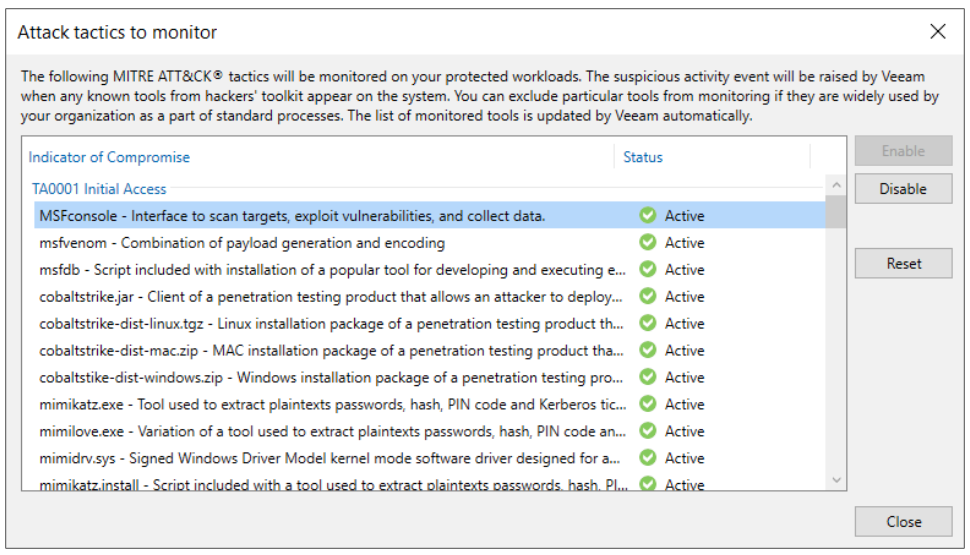
Questo file xml contiene anche un elenco degli IoC (Indicators of Compromise) selezionati dalla matrice sviluppata dal MITRE ATT&CK, ovvero file non malevoli ma che possono indicare la presenza di attività sospette in corso. In questo caso, il Veeam Data Analyzer Service compara il file di indexing degli ultimi due restore point (creati a distanza di almeno 25 ore e massimo 30 giorni), andando a cercare appunto eventuali indicatori di compromissione. È possibile anche qui scegliere quali IoC predefiniti monitorare e quali no.
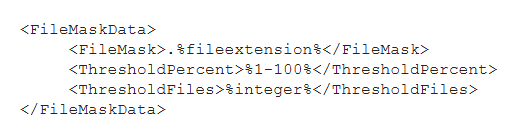
Altra funzionalità gestita sempre dal Veeam Data Analyzer Service è quella che identifica eventuali cancellazioni multiple di file: comparando il file di indexing degli ultimi due restore point (creati in una finestra temporale di 25 ore e massimo 30 giorni), se sono presenti almeno 100 file di una specifica estensione e nell’ultimo restore point ne risultano eliminati più del 50% del totale viene creato un evento di malware detection. Le estensioni vengono registrate nel file “TrackedFiles.xml”, che può essere customizzato modificando i parametri di “Thresholdpercent” e “Thresholdfiles”, o anche aggiungendo estensioni specifiche o ignorando dei path del file system che non intendiamo monitorare.
Infine, con la stessa logica di comparazione degli indici di due restore point, viene anche identificata la presenza di Multiple Extension Changes; in base al verificarsi di determinate condizioni, questa volta non customizzabili, come almeno 200 file con nuova estensione e non presente nel SuspiciousFiles.xml, scaturisce un evento di malware detection.
💡: i log degli eventi di malware detection, oltre che nella sezione dedicata all’interno della VBR console, possono essere consultati nel percorso di default “C:\ProgramData\Veeam\Backup\Malware_Detection_Logs”
💡: bisogna inoltre considerare che di default i dati di indexing sono mantenuti nel Veeam Catalog per 14 giorni. Se si vuole incrementare questo valore, è possibile utilizzare il Veeam Enterprise Manager, che si occuperà di mantenere una copia extra del Catalog con durata configurabile
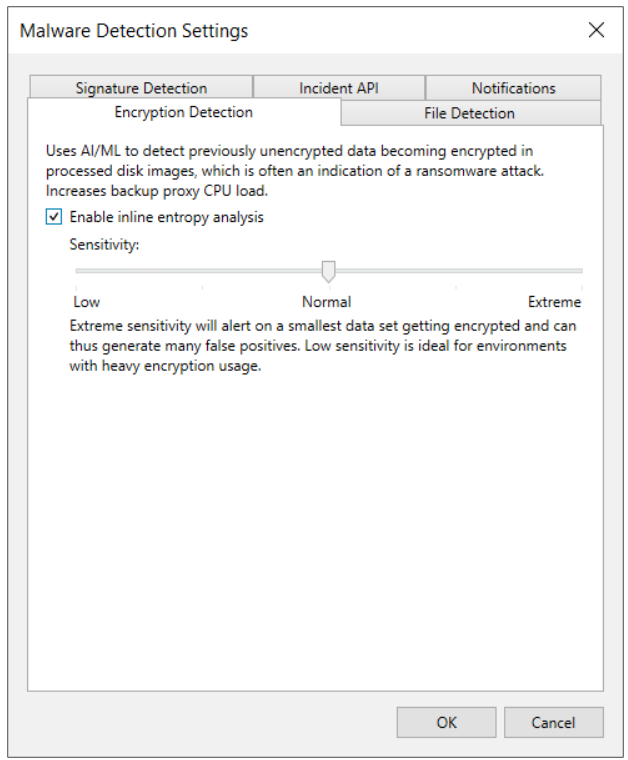
Mentre le funzionalità appena descritte si basano sull’analisi post backup a livello di file system, l’inline scan agisce a livello di immagine/blocco durante un backup, individuando la possibile entropia generata da un malware, come file criptati o i cosiddetti artifact, file di testo che possono contenere onion links o ransomware notes.
Tecnicamente, durante ogni sessione di backup sul Veeam Proxy utilizzato vengono generati dei file in formato RIDX (un file per ogni virtual disk processato) contenenti i metadati del disco (disk name, creation time, disk size, used size, sector size, partition table) e i ransomware data (encrypted data, file types, onion addresses, ransomware notes). Al termine del backup, questi file vengono copiati nel VBR Catalog, e scansionati dal solito Veeam Data Analyzer Service, che salverà poi i risultati della sua analisi nel file RansomwareIndexAnalyzeState.xml. Al comparire di un nuovo restore point, il servizio compara il più recente e il più vecchio RIDX file (creati in una finestra temporale di 25 ore e massimo 30 giorni), andando ad aggiornare il file RansomwareIndexAnalyzeState.xml. Se viene individuato qualcosa di sospetto, viene creato un evento di malware detection e l’oggetto, la specifica virtual machine, marcato come suspicious.
💡: per verificare nel dettaglio quali file sono stati identificati come “encrypted data”, utilizzare il procedimento presente in questa KB
💡: la funzionalità di inline scan è disabilitata di default; in caso la si voglia abilitare, è necessario tenere presente che aumenta l’utilizzo di CPU dei proxy e della RAM/Disk space del VBR
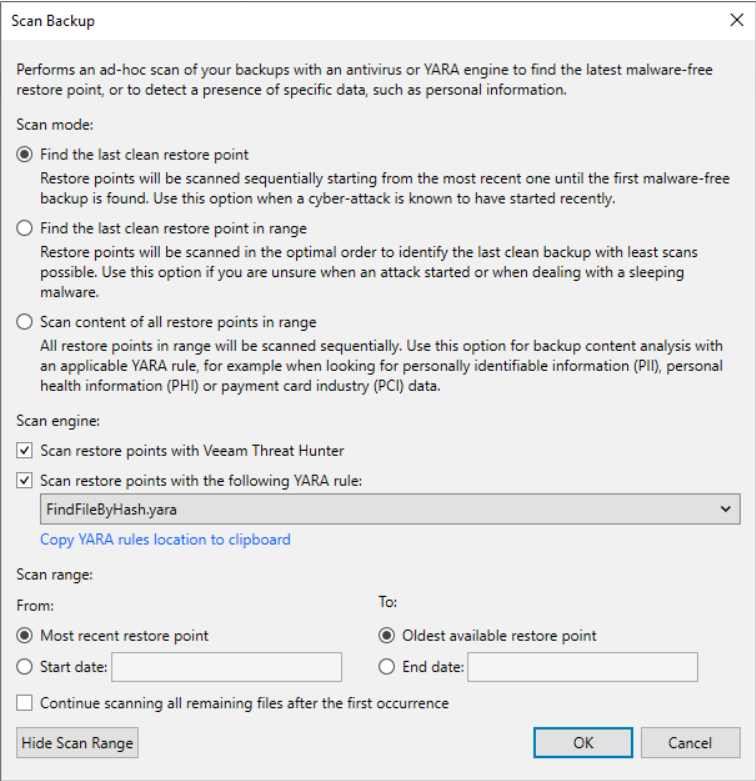
Utilizzando questa funzionalità è possibile trovare un restore point pulito (non infetto da malware) o individuare informazioni specifiche, come ad esempio dati sensibili. Al momento è supportato lo scan solo di server Windows (VM o agent) tramite, appunto, un Veeam mount server Windows.
Gli engine utilizzabili per lo scan sono tre:
veeam threat hunter, servizio Veeam automaticamente installato sui mount server e che gira in background. Prima di ogni scan viene effettuato il check per eventuali update delle malware signature. 💡: è possibile impostare una chiave di registry per configurare le exclusion di file e cartelle dallo scan
3rd party av, in alternativa al veeam threat hunter, è possibile utilizzare un antivirus di terze parti installato preventivamente sul mount server; è possibile trovare le informazioni sugli av predefiniti e aggiungerne di custom utilizzando il file “AntivirusInfos.xml” presente nel mount server.
yara rule: utilizzando file con una sintassi ben definita, è possibile ricercare restore point infetti o dati sensibili. Nel primo caso, se non viene trovato un restore point pulito viene generato un evento di malware detection.
Ogni volta che lo scan individua un restore point non pulito, questo viene marcato come infected. Se la sessione di scan trova almeno un restore point pulito, termina in “success”, in caso contrario in “failed”.
💡: è possibile fare il suppress della generazione dell’evento inserendo l’apposito tag “SuppressMalwareDetectionNotification” per una specifica regola all’interno del file yara: <rule SearchFileHash : SuppressMalwareDetectionNotification>
💡: i log completi dello scan si possono trovare nella directory “C:\ProgramData\Veeam\Backup\FLRSessions\Windows\FLR__<machinename>_\Antivirus”del mount server
Secure restore
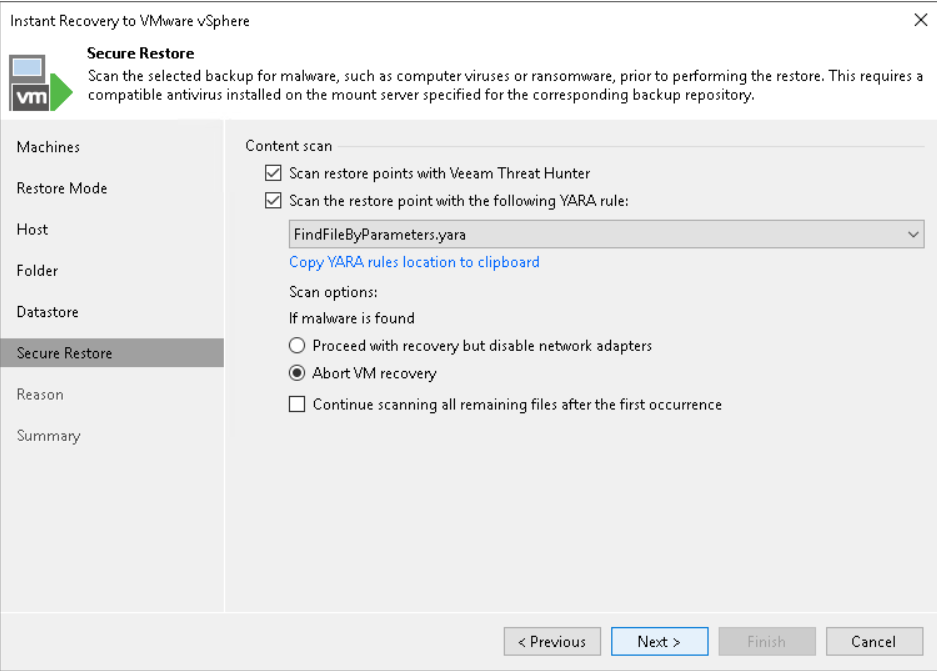
Questa funzionalità consente di sfruttare gli engine di scan descritti sopra durante un restore.
Nello specifico sono supportati i seguenti scenari:
Instant Recovery
Virtual Disks Restore
Entire VM Restore
Restore to Microsoft Azure
Restore to Amazon EC2
Restore to Google Compute Engine
Disk Export
💡: è possibile schedulare lo scan automatico dei backup tramite lo SureBackup
💡: se avete VRO installato, potete sfruttare al massimo le funzionalità di restore automatizzato in un ambiente clean room
Incident API
Veeam non si limita a sfruttare le proprie funzionalità di malware detection, ma offre anche la possibilità di integrare tool di terze parti.
Grazie all’esposizione di specifiche REST API di Veeam, tool esterni di monitoraggio e analisi riescono ad automatizzare i processi di incident management e incident response fino a coinvolgere anche l’infrastruttura di backup.
Infatti, è possibile lanciare un quick backup automatico a seguito della ricezione di un evento esterno di threat detection.
Syslog integration
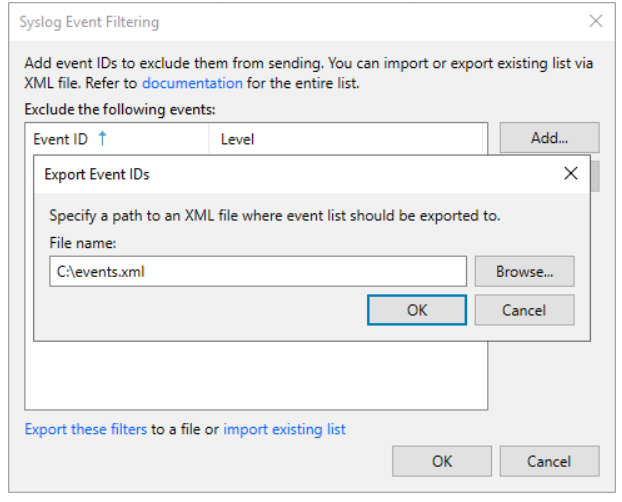
All’interno di Veeam è possibile configurare l’inoltro di eventi verso dei syslog esterni, seguendo lo standard RFC 5424.
È possibile escludere l’invio di determinati eventi, inserendoli manualmente nell’interfaccia o tramite file xml.
💡: l’elenco completo degli eventi gestiti da Veeam 12.3 potete trovarlo qui
💡: per configurazioni avanzate fare riferimento a questa KB
Analytics View – Veeam Threat Center
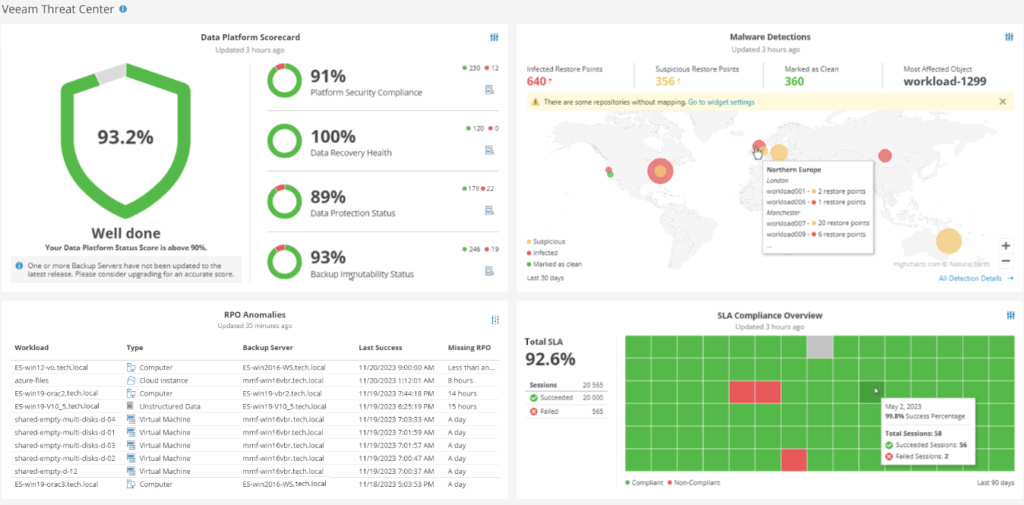
È possibile integrare all’interno della VBR console la vista di alcune dashboard di Veeam ONE, come ad esempio quella di Veeam Threat Center, che racchiude un insieme di informazioni sullo stato globale di security e compliance della nostra infrastruttura di backup.
Recon scanner
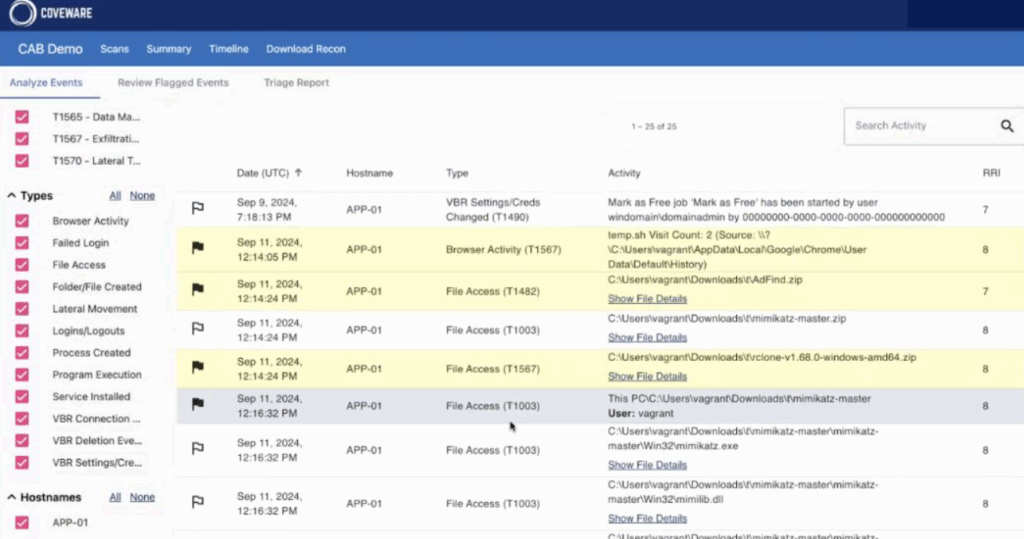
Questa funzionalità è una delle ultime arrivate in casa Veeam Data Platform, e si basa sulla tecnologia sviluppata da Coveware, azienda leader nella Cybersecurity Incident Response area acquisita da Veeam nell’aprile 2024.
Consiste nell’installazione di un agent negli ambienti VBR che colleziona continuamente dati al fine di identificare proattivamente possibili attività sospette o l’utilizzo di TTPs.
Ad ogni scansione completa del sistema, l’agent i risultati possono essere visualizzati direttamente nel portale Coveware dedicato.
💡: necessita della versione Veeam Data Platform Premium
External projects: Veeam decoy / Veeam vScan
È doveroso inoltre citare due progetti open source esterni, ma sempre gestiti dalla community di Veeam. Si tratta di Veeam Decoys e Veeam vScan, che ricadono sempre nell’ambito security.
Il primo è un sistema simulamolteplici servizi Veeam e Windows, come i servizi di Veeam Backup Server, Veeam Hardened Repository, Veeam Windows Repository, Veeam Backup Enterprise Manager, ecc. .
Tutti i tentativi di connessione catturati, comprendenti informazioni come porta sorgente, ip sorgente o credenziali utilizzate, posso essere inviati ad un syslog centralizzato o tramite email.
Il secondo consente di effettuare dei vulnerability assessment su dati di backup esistenti, utilizzando i tool open source Trivy e Grype.
CONCLUSIONE
Insomma, come abbiamo visto le funzionalità di sicurezza presenti in Veeam Data Platform 12.3 sono numerose ed utili.
Aspettiamo ora di scoprire le novità delle prossime versioni! 💚
Dopo il Veeam Decoy Project di qualche mese fa, ecco un altro interessantissimo tool sviluppato per la community Veeam.
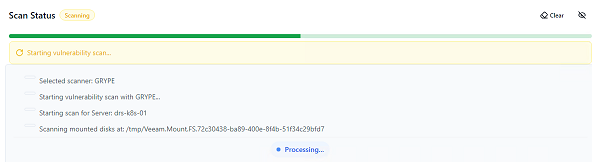
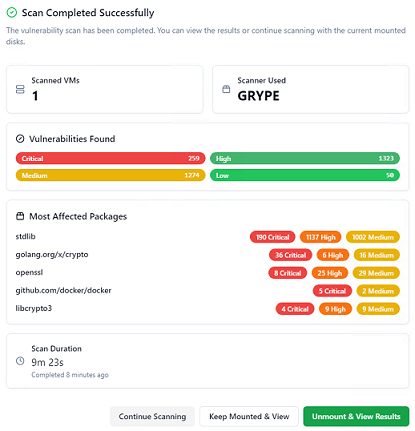
Si tratta ancora una volta di un progetto open source in ambito security: integrato con Veeam Backup & Replication, consente di effettuare dei vulnerability assessment su dati di backup esistenti, utilizzando i tool open source Trivy e Grype.
La soluzione è stata pensata per aiutare a gestire situazioni come gli incident di sicurezza, durante le quali può essere richiesto di effettuare un restore di uno specifico server ad un determinato point in time. Grazie a vScan, è possibile analizzare tale backup e verificare quali vulnerabilità presenta a livello di OS (Linux only) prima di rimetterlo in produzione.
Cosa succederebbe, infatti, se un attaccante fosse ancora nella nostra rete pronto ad exploitare di nuovo i nostri sistemi?
Andiamo ad esplorare alcuni dettagli di questo tool.
Requisiti per l’installazione
OS (client): Windows 10+
CPU: 1 core
RAM: 512 MB
Disk: 500 MB
Software: VBR console e Veeam Powershell module
Veeam version: 12.x
Linux server for scan: Rocky Linux 9.x / Ubuntu 22.x
Backup support: vSphere VM, Linux OS
Credentials Linux Server for Scan: root or user with sudo
Installazione automatica e update delle definizioni
Selezione granulare dei backup
Utilizzo di un linux server VBR managed o esterno per lo scan
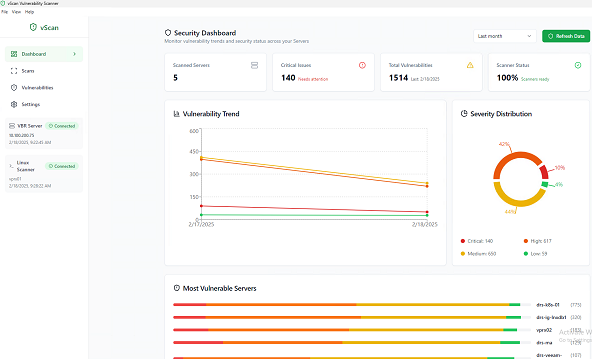
Dashboard con trend di vulnerabilità e severity
Lista di vulnerabilità sincronizzata con Nist NVD e Github Advisory database
Verifica CVE contenute nel catalogo CISA Known Exploited Vulnerabilities
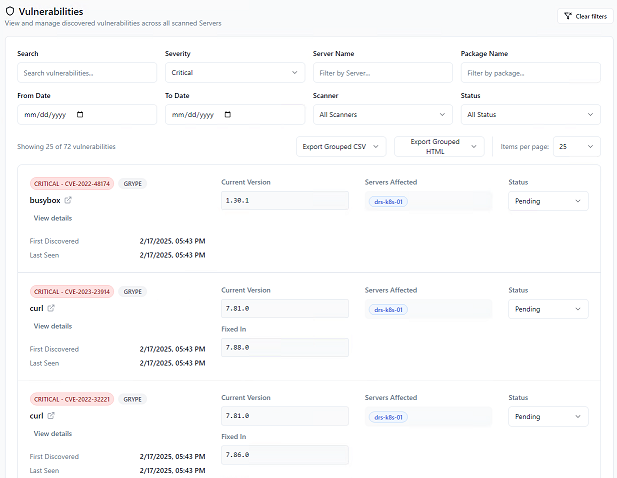
Tracciamento dello stato delle vulnerabilità rilevate
Possibilità di filtrare le vulnerabilità rilevate per severity, stato, nome server, ecc..
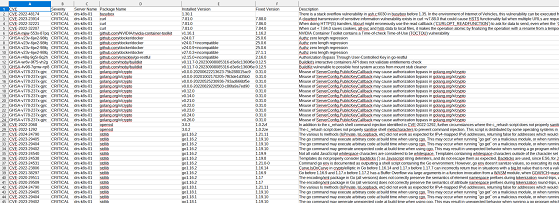
Export dei risultati in CVS/HTML
Notifiche via email
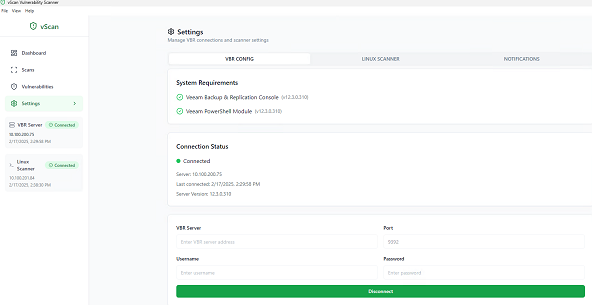
Connection status
Conclusione
Lo strumento è molto facile da configurare e utilizzare, la grafica è minimale ma accattivante. Questa versione supporta solo la scansione di macchine Linux su VMware, ma ci saranno sicuramente dei miglioramenti nelle versioni future.
Ovviamente questo tool non è da considerare come qualcosa per prevenire gli incident di sicurezza o da utilizzare in sostituzione dei più classici tool di vulnerability assessment su sistemi live di produzione.
Può essere invece catalogato, al fianco delle funzionalità di malware detection già incluse nelle ultime versioni di Veeam come Antivirus/YARA Scan e Veeam Threat Hunter, come un’arma in più per effettuare ulteriori verifiche sulla nostra ultima barriera di difesa, i dati di backup.